Comprendere ruoli e autorizzazioni
In che modo ruoli e autorizzazioni influiscono sull’accesso di un utente a un tipo di documento?
Ruoli di sicurezza
Ogni utente in DocMX ha uno o più ruoli. Ogni ruolo dispone di livelli di autorizzazione diversi, che determinano se un utente ha:
Accesso a una sede
Una sede può essere l’intera organizzazione oppure un reparto come “Risorse umane”. Questo aspetto è importante perché i documenti vengono collocati all’interno delle sedi e i ruoli fungono da chiave per accedervi.Accesso a un tipo di documento
Avere accesso a una sede è solo metà dell’opera. Una volta all’interno di una sede, gli utenti necessitano anche di un ruolo che funga da chiave per aprire il tipo di documento.
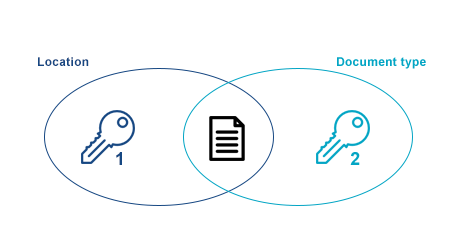
Per aprire un documento servono 2 chiavi
Un utente può accedere a un documento solo se ha accesso sia alla sede sia al tipo di documento.
Altri ruoli
Approvazione
Gli utenti con ruoli di approvazione ricevono attività nell’ambito del processo di workflow.
Non di approvazione
I ruoli non di approvazione consentono agli utenti di visualizzare i documenti.
Modulo
I ruoli modulo consentono agli utenti di compilare i moduli.
Autorizzazioni su una sede
Le sedi in DocMX possono essere considerate come le diverse sezioni, reparti o entità di un’organizzazione. Gli utenti possono accedere a una sede solo se dispongono di un ruolo che lo consente.
Esempi di sedi
Per reparto
Un’organizzazione può avere molti reparti diversi, che possono essere considerati sedi. Anche l’azienda stessa è considerata una sede.
Accesso all’azienda
A tutti gli utenti viene assegnato un ruolo per accedere alla sede aziendale. È come entrare nell’edificio dell’azienda.Accesso ai reparti
Agli utenti viene concesso l’accesso solo alle sedi/ai reparti necessari per il loro lavoro.
Azienda | Contabilità | Cucina | Vendite | |
|---|---|---|---|---|
Direttore finanziario | ✓ | ✓ | ✓ | ✓ |
Contabile | ✓ | ✓ | ||
Responsabile di cucina | ✓ | ✓ | ||
Direttore commerciale | ✓ | ✓ |
Per entità
Un’organizzazione può avere molte entità, ciascuna con reparti diversi.
Accesso all’entità
A tutti gli utenti viene assegnato un ruolo per accedere all’entità in cui lavorano.Accesso regionale
A un direttore regionale possono essere assegnati ruoli su più entità.
Entità 1 | E1 | Entità 2 | E2 | |
|---|---|---|---|---|
Direttore vendite E1 | ✓ | ✓ | ✓ | |
Direttore vendite E2 | ✓ | ✓ | ||
Direttore vendite regionale | ✓ | ✓ | ✓ | ✓ |
Autorizzazioni su un tipo di documento
A un ruolo possono essere concesse fino a quattro autorizzazioni su un tipo di documento:
View
Add
Edit
Delete
Esempi
View | Add | Edit | Delete | |
|---|---|---|---|---|
Utente di livello base | ✓ | ✓ | ||
Utente di livello intermedio | ✓ | ✓ | ✓ | |
Utente di livello avanzato | ✓ | ✓ | ✓ | ✓ |
Utente di livello base
Questo utente può avere un ruolo con i diritti “view” e “add” sulle fatture. Ciò gli consente di cercare le fatture e indicizzarle nel sistema.Utente di livello intermedio
Questo utente può avere un ruolo con i diritti “view”, “add” ed “edit” sulle fatture. Ciò gli consente di fare tutto ciò che fa l’utente di livello base, ma anche di modificare le fatture.Utente di livello avanzato
Questo utente può avere un ruolo con i diritti “view”, “add”, “edit” e “delete” sulle fatture. Ciò gli consente di fare tutto ciò che fa l’utente di livello intermedio, ma anche di eliminare le fatture.
Gli esempi precedenti presuppongono che gli utenti dispongano anche di un ruolo con l’autorizzazione ad accedere alla sede delle fatture.