了解角色和权限
角色和权限如何影响用户对文档类型的访问?
安全角色
DocMX 中的每个用户都拥有一个或多个角色。每个角色具有不同级别的权限,这些权限决定用户是否拥有:
位置访问权限
位置可以是整个组织,也可以是“人力资源”等部门。这一点很重要,因为文档存放在位置中,而角色就像进入这些位置的钥匙。文档类型访问权限
拥有位置访问权限只是完成了一半。用户进入某个位置后,还需要一个角色作为打开该文档类型的钥匙。
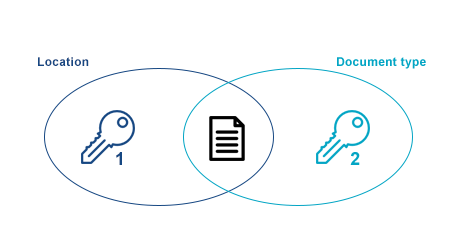
打开文档需要两把钥匙
只有当用户同时拥有位置和文档类型的访问权限时,才能访问文档。
其他角色
审批
拥有审批角色的用户会在工作流程中收到任务。
非审批
非审批角色允许用户查看文档。
表单
表单角色允许用户填写表单。
位置权限
DocMX 中的位置可以视为组织中的不同部分、部门或实体。只有当用户拥有允许访问某个位置的角色时,才能访问该位置。
位置示例
按部门
一个组织可能有许多不同的部门,这些部门都可以视为位置。公司本身也被视为一个位置。
公司访问权限
所有用户都会获得一个可访问公司位置的角色。这就相当于走进公司大楼。部门访问权限
用户只会获得其工作所需的位置/部门的访问权限。
公司 | 财务 | 厨房 | 销售 | |
|---|---|---|---|---|
财务总监 | ✓ | ✓ | ✓ | ✓ |
会计 | ✓ | ✓ | ||
厨房主管 | ✓ | ✓ | ||
销售总监 | ✓ | ✓ |
按实体
一个组织可能有多个实体,每个实体也会有不同的部门。
实体访问权限
所有用户都会获得一个可访问其所在工作实体的角色。区域访问权限
区域总监可能会获得跨多个实体的角色访问权限。
实体 1 | E1 | 实体 2 | E2 | |
|---|---|---|---|---|
E1 销售总监 | ✓ | ✓ | ✓ | |
E2 销售总监 | ✓ | ✓ | ||
区域销售总监 | ✓ | ✓ | ✓ | ✓ |
文档类型权限
一个角色在文档类型上最多可被授予四项权限:
View
Add
Edit
Delete
示例
View | Add | Edit | Delete | |
|---|---|---|---|---|
初级用户 | ✓ | ✓ | ||
中级用户 | ✓ | ✓ | ✓ | |
高级用户 | ✓ | ✓ | ✓ | ✓ |
初级用户
该用户可能拥有一个对发票具有“view”和“add”权限的角色。这样,该用户可以搜索发票并将其索引到系统中。中级用户
该用户可能拥有一个对发票具有“view”、“add”和“edit”权限的角色。这样,该用户除了可以执行初级用户的所有操作外,还可以编辑发票。高级用户
该用户可能拥有一个对发票具有“view”、“add”、“edit”和“delete”权限的角色。这样,该用户除了可以执行中级用户的所有操作外,还可以删除发票。
以上示例假定这些用户同时拥有一个有权访问发票所在位置的角色。