ロールと権限について
ロールと権限は、ユーザーのドキュメントタイプへのアクセスにどのように影響しますか?
セキュリティロール
DocMX のすべてのユーザーには、1 つまたは複数のロールが割り当てられています。ロールごとに権限のレベルが異なり、ロールによってユーザーが次のアクセス権を持つかどうかが決まります。
ロケーションへのアクセス
ロケーションとは、組織全体や「人事部」などの部署を指します。ドキュメントはロケーション内に配置され、ロールはロケーションに入るための鍵の役割を果たすため、これは重要です。ドキュメントタイプへのアクセス
ロケーションへのアクセス権があるだけでは半分にすぎません。ロケーションに入った後、ドキュメントタイプを開くための鍵となるロールも必要です。
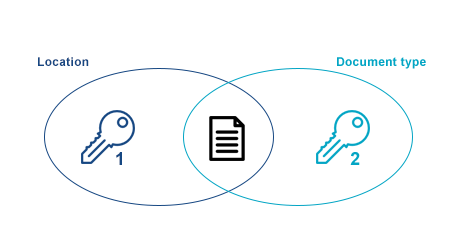
ドキュメントを開くには 2 つの鍵が必要
ユーザーがドキュメントにアクセスできるのは、ロケーションとドキュメントタイプの両方へのアクセス権がある場合のみです。
その他のロール
承認
承認ロールを持つユーザーは、ワークフロープロセスの一環としてタスクを受け取ります。
非承認
非承認ロールを持つユーザーは、ドキュメントを閲覧できます。
フォーム
フォームロールを持つユーザーは、フォームに入力できます。
ロケーションに対する権限
DocMX のロケーションは、組織内のさまざまな部門、部署、事業体と考えることができます。ユーザーは、アクセスを許可するロールを持っている場合にのみ、ロケーションにアクセスできます。
ロケーションの例
部署別
組織には多くの部署があり、それぞれをロケーションと見なすことができます。会社自体もロケーションと見なされます。
会社へのアクセス
すべてのユーザーには、会社のロケーションにアクセスするためのロールが付与されます。これは、会社の建物に入ることと同じです。部署へのアクセス
ユーザーには、業務に必要なロケーションや部署へのアクセス権のみが付与されます。
Company | Accounts | Kitchen | Sales | |
|---|---|---|---|---|
財務部長 | ✓ | ✓ | ✓ | ✓ |
経理担当者 | ✓ | ✓ | ||
キッチン責任者 | ✓ | ✓ | ||
営業部長 | ✓ | ✓ |
事業体別
組織には複数の事業体があり、それぞれに異なる部署がある場合があります。
事業体へのアクセス
すべてのユーザーには、勤務する事業体にアクセスするためのロールが付与されます。地域へのアクセス
地域統括責任者には、複数の事業体にまたがるロールへのアクセス権が付与される場合があります。
Entity 1 | E1 | Entity 2 | E2 | |
|---|---|---|---|---|
E1 営業部長 | ✓ | ✓ | ✓ | |
E2 営業部長 | ✓ | ✓ | ||
地域営業統括部長 | ✓ | ✓ | ✓ | ✓ |
ドキュメントタイプに対する権限
ロールには、ドキュメントタイプに対して最大 4 つの権限を付与できます。
View
Add
Edit
Delete
例
View | Add | Edit | Delete | |
|---|---|---|---|---|
基本レベルのユーザー | ✓ | ✓ | ||
中級レベルのユーザー | ✓ | ✓ | ✓ | |
上級レベルのユーザー | ✓ | ✓ | ✓ | ✓ |
基本レベルのユーザー
このユーザーには、請求書に対する「View」と「Add」の権限を持つロールが付与されている場合があります。これにより、請求書を検索し、システムにインデックス登録できます。中級レベルのユーザー
このユーザーには、請求書に対する「View」、「Add」、「Edit」の権限を持つロールが付与されている場合があります。これにより、基本レベルのユーザーと同じ操作に加えて、請求書を編集することもできます。上級レベルのユーザー
このユーザーには、請求書に対する「View」、「Add」、「Edit」、「Delete」の権限を持つロールが付与されている場合があります。これにより、中級レベルのユーザーと同じ操作に加えて、請求書を削除することもできます。
上記の例は、ユーザーが請求書のロケーションへのアクセス権を持つロールも付与されていることを前提としています。